 Facebook
 Youtube
 Instagram
 Twitter

সবচেয়ে আগে সব খবর, ঠিক খবর, প্রতি মুহূর্তে। ফলো করুন আমাদের মাধ্যমগুলি




ক্লড ব্যবহার করে ওপেনএআই-কে ‘হ্যাক’! এর মাধ্যমে স্যাম অল্টম্যানের সংস্থার এআইয়ের ফাঁকফোকরগুলি প্রকাশ্যে এসে পড়ে। খবর জানাজানি হতেই তোলপাড় এআই দুনিয়া। জানা যায়, এই হ্যাকিংয়ের নেতৃত্বে ছিলেন তিন ভারতীয় গবেষক।

মাসখানেক আগে ওপেনএআই-এর তৈরি একদল কৃত্রিম বুদ্ধিমত্তা এজেন্ট, এআই পরিকাঠামো সংস্থা হাগিং ফেসকে ‘হ্যাক’ করে। খবর, তার কিছু দিন পরেই, চ্যাটজিপিটির নির্মাতা ওপেনআই-এর নিজের ঘরে এআই অনুপ্রবেশের মাধ্যমে তথ্য চুরির ঘটনা জানাজানি হয়।
সংবাদমাধ্যমের প্রতিবেদন অনুসারে, তিন জন এথিকাল হ্যাকার অ্যানথ্রপিকের ক্লড ব্যবহার করে ওপেনএআই-এর এক কর্মীর চ্যাটজিপিটি অ্যাকাউন্টে ঢুকে পড়েন। এর ফলে তাঁরা কোম্পানির ব্যক্তিগত সফ্টঅয়্যার ক্যাশে পড়তে এবং তাতে পরিবর্তনের পরামর্শ দিতে সক্ষম হন।
তবে তাঁরা শুধু সেখানেই থামেননি। ওই তিন হ্যাকার দ্রুত স্যাম অল্টম্যানের সংস্থাকে তাঁদের এই আবিষ্কারের কথা জানান। এর ফলস্বরূপ ত্রয়ীকে ৬,৫০০ ডলার বা ভারতীয় মুদ্রায় প্রায় সওয়া ৬ লক্ষ টাকা পুরস্কারও দেওয়া হয়।
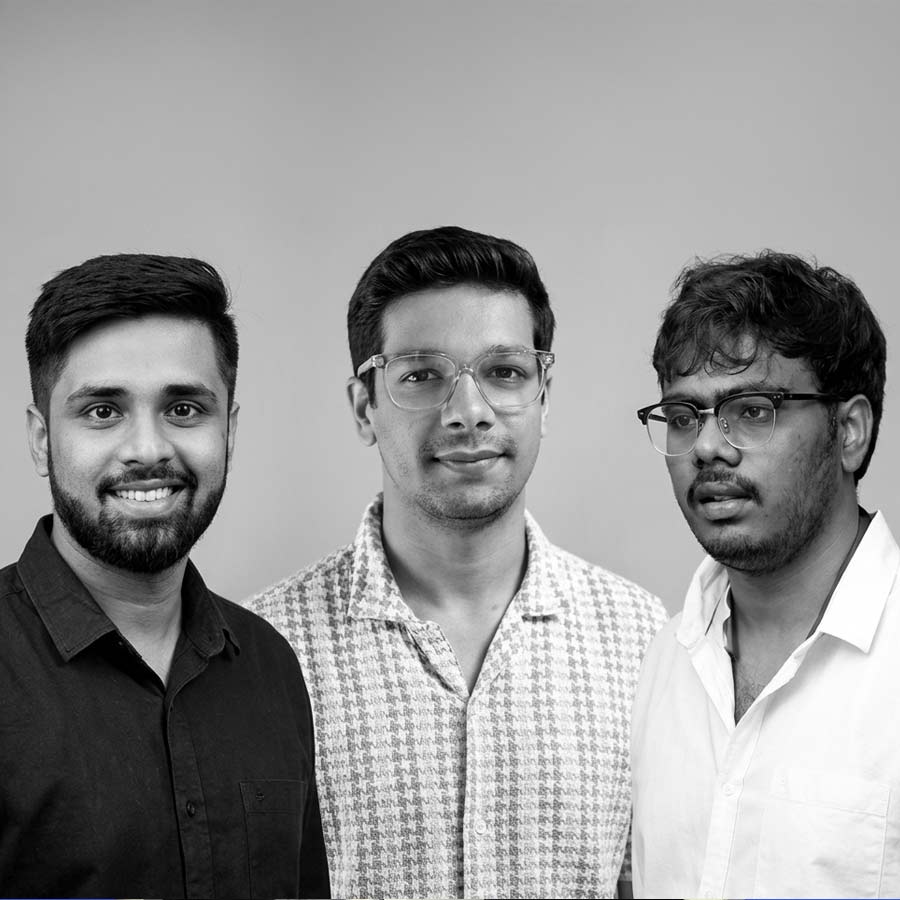
আরও আকর্ষণের বিষয়টি হল, এই হ্যাকিংয়ে যাঁরা নেতৃত্ব দিয়েছেন, তাঁরা প্রত্যেকেই ভারতীয়। ভারতের সাইবার নিরাপত্তা স্টার্টআপ ‘হ্যাকট্রন’-এর তিন এআই গবেষক হর্ষ জায়সবাল, মোহন পেধাপতি এবং রাহুল মঈনি ছিলেন পুরো ঘটনার কেন্দ্রে। এই তিন ভারতীয় প্রযুক্তিবিদ এবং গবেষকদের পরিচয় কী? কী ভাবেই বা তাঁরা ওপেনএআইয়ের চ্যাটজিপিটি অ্যাকাউন্টে প্রবেশ করেছিলেন?
অ্যানথ্রপিকের জনপ্রিয় কৃত্রিম বুদ্ধিমত্তা বা এআই মডেল ক্লড-এর সাহায্যে প্রতিদ্বন্দ্বী ওপেনএআই-এর এআই চ্যাটজিপিটি সিস্টেমে প্রবেশ করেন তিন ভারতীয় বংশোদ্ভূত সাইবার নিরাপত্তা গবেষক। জানা গিয়েছে, এই হ্যাকিংটি কোনও অনৈতিক সাইবার হামলা ছিল না।
ওপেনএআই অনুমোদিত নিরাপত্তা পরীক্ষা বা ‘বাগ বাউন্টি’ কর্মসূচির অংশ হিসেবেই এআইয়ের নিরাপত্তা প্রাচীর বা সিকিউরিটি ওয়াল ভেদ করে বিভিন্ন ত্রুটি ধরিয়ে দিয়েছেন তাঁরা। খবরে প্রকাশ, পুরো প্রক্রিয়াটি শেষ করতে তাঁদের ৭২ ঘণ্টারও কম সময় লেগেছে।
সিস্টেমে প্রথম ত্রুটিটি শনাক্ত করার পর তাঁরা ওপেনএআইয়ের অত্যন্ত সংবেদনশীল অভ্যন্তরীণ ‘গিটহাব রিপোজ়িটরি’ পর্যন্ত পৌঁছোন। এই পরীক্ষাগুলি করার সময় এআই টোকেন বাবদ গবেষকদের খরচ হয়েছিল ৩ হাজার ডলারেরও কম। তা ভারতীয় মুদ্রায় প্রায় আড়াই লক্ষ টাকা।
এআই সিস্টেমের ফাঁকফোকরগুলি প্রকাশ হওয়ার পরে ওপেনএআই দ্রুত সেগুলি ঠিক করে নেয়। গবেষকদের সাড়ে ছ’হাজার ডলার বা প্রায় সওয়া ছ’লক্ষ টাকা আর্থিক পুরস্কারও দেয়।
হর্ষ, মোহন এবং রাহুল জানান, তাঁরা অ্যানথ্রপিকের ক্লড চ্যাটবটের সাহায্যে ওপেনএআই সিস্টেমে প্রবেশ করেছিলেন। প্রথমে একটি পাবলিক মেসেজিং বোর্ডকে টার্গেট করার পর ওপেনএআই-এর নিজস্ব সিস্টেমে প্রবেশ করতে সক্ষম হন তাঁরা। এর মধ্যে এই এআই কোম্পানির কিছু অভ্যন্তরীণ কোডও অন্তর্ভুক্ত ছিল।
গবেষকেরা প্রথমে ওপেনএআই-এর একটি ‘ওপেন কমিউনিটি ফোরামে’ নজর দেন। সেখানে ছবি আপলোড করার সিস্টেমে একটি প্রযুক্তিগত ত্রুটি ছিল, যার সুযোগ নিয়ে বহিরাগত যে কেউ সার্ভারে ক্ষতিকর কোড চালাতে পারতেন। এই ত্রুটি বিশ্লেষণ এবং তা দিয়ে ভিতরে প্রবেশের পথ তৈরি করতে তাঁরা অ্যানথ্রপিকের এআই চ্যাটবট ক্লডের সাহায্য নেন। কোড লেখা, সংশোধন এবং পরিস্থিতির সঙ্গে তা মানানসই করার কাজটি ক্লড দ্রুত করে দেওয়ায় গবেষকদের সময় বেঁচে যায়।
সংবাদসংস্থা ওয়াল স্ট্রিট জার্নালকে হ্যাকট্রন জানায়, প্রাথমিক ভাবে তাদের প্রচেষ্টা সফল হয়নি। কিন্তু যখন অ্যানথ্রপিক ওপাস ৫ প্রকাশ করে, তখন তারা হ্যাকিংয়ের একটি উপায় খুঁজে পায়।
সেখান থেকে তাদের গবেষকেরা ওপেনএআই-এর সিঙ্গল সাইন-অন সিস্টেমে জড়িত আরও একটি ত্রুটি খুঁজে বার করেন। এর মাধ্যমে তাঁরা ওপেনএআই কর্মীদের চ্যাটজিপিটি এবং কোডেক্স অ্যাকাউন্টের কিছু সংবেদনশীল তথ্যও ‘চুরি’ করতে সক্ষম হন।
পরবর্তী কালে গবেষকেরা জানান, ক্লড কেবল এই হ্যাকিংয়ে তাঁদের সহকারীর ভূমিকা পালন করেছে। কোন ত্রুটির ক্ষেত্রে কী পদক্ষেপ করতে হবে, সেই বিষয়ে চূড়ান্ত সিদ্ধান্ত এবং কৌশল গবেষকদের নিজেদেরই ছিল।
স্টার্টআপ সংস্থা হ্যাকট্রন এআই-এর হয়ে সফ্টঅয়্যারের ত্রুটি খুঁজে বার করা এবং ‘বাগ বাউন্টি’ কার্যক্রমে দীর্ঘ দিনের অভিজ্ঞতা রয়েছে এই তিন জনের। এই হ্যাকিংয়ে নেতৃত্ব দেন হর্ষ জায়সবাল।
হ্যাকট্রনের সহ-প্রতিষ্ঠাতা হর্ষ সফ্টঅয়্যারের ত্রুটি শনাক্তকরণে এক দশকেরও বেশি সময় ধরে কাজ করছেন। এর আগে তিনি প্রজেক্ট ডিসকভারি, জ়োম্যাটো এবং ভিমিও-তে সিকিউরিটি ইঞ্জিনিয়ার হিসেবে কাজ করেছেন। এ ছাড়া হ্যাকারওয়ান প্ল্যাটফর্মের মাধ্যমে অ্যাপল, পেপ্যাল এবং গিটহাবের মতো টেক জায়ান্টদের নিরাপত্তা সংক্রান্ত ত্রুটি ধরিয়ে দিয়ে সুনাম কুড়িয়েছেন তিনি।
কম্পিউটার সায়েন্সে স্নাতক রাহুল মঈনি হ্যাকট্রনে ‘ভালনারেবিলিটি রিসার্চার’ হিসেবে কর্মরত। তিনি এমিরেটস গ্রুপ, প্রজেক্ট ডিসকভারি এবং সার্টাস সাইবার সিকিউরিটিতে কাজ করেছেন। জানা গিয়েছে, ‘এটিঅ্যান্ডটি হল অফ ফেম’, ‘বাগক্রাউড কমিউনিটি অ্যাওয়ার্ড’-এর পাশাপাশি এবং ‘টিসিএস হ্যাককোয়েস্ট ৩.০’-তে দ্বিতীয় স্থানাধিকারীও হয়েছেন তিনি।
২০২১-এর জানুয়ারির দিকে, হর্ষ এবং রাহুল কয়েক মাস ধরে অ্যাপ্লের পরিকাঠামো নিয়ে গবেষণা করেন এবং একটি ত্রুটিপূর্ণ কনফিগারেশন খুঁজে পান। এর ফলে তাঁরা লগ ইন না করেই সুরক্ষিত ফাইলগুলিতে প্রবেশ করাতে এবং শেষ পর্যন্ত অ্যাপ্লের সিস্টেমে কোড চালাতে সক্ষম হন। এর জন্য তাঁদের ৫০,০০০ ডলার পারিশ্রমিক দেওয়া হয়েছিল।
২০২১-এর জানুয়ারির দিকে, হর্ষ এবং রাহুল কয়েক মাস ধরে অ্যাপ্লের পরিকাঠামো নিয়ে গবেষণা করেন এবং একটি ত্রুটিপূর্ণ কনফিগারেশন খুঁজে পান। এর ফলে তাঁরা লগ ইন না করেই সুরক্ষিত ফাইলগুলিতে প্রবেশ করাতে এবং শেষ পর্যন্ত অ্যাপ্লের সিস্টেমে কোড চালাতে সক্ষম হন। এর জন্য তাঁদের ৫০,০০০ ডলার পারিশ্রমিক দেওয়া হয়েছিল।
এ ছাড়াও তিনি আইগেন ভেক্টরস-এ ডেটা সায়েন্স ইন্টার্ন হিসেবে কাজ করেছেন, যেখানে তিনি স্পিচ রিকগনিশনের জন্য রিকারেন্ট নিউরাল নেটওয়ার্ক নিয়ে গবেষণা করেন। তাঁর লিঙ্কডইন প্রোফাইল অনুসারে, রাজামহেন্দ্রভারমের সম্পথনগরমের জেলা পরিষদ হাই স্কুলে প়়ড়াশোনার পর ‘রাজীব গাঁধী ইউনিভার্সিটি অফ নলেজ টেকনোলজিস’ থেকে বিটেক সম্পন্ন করেছেন।
এ দিকে, অন্য নিরাপত্তা বিশেষজ্ঞেরা এই হ্যাকিংয়ের গুরুত্ব তুলে ধরেছেন। এআই নিরাপত্তা সংস্থা অ্যাবানডেন্ট সিকিউরিটির প্রধান প্রযুক্তি কর্মকর্তা জোশুয়া স্যাক্স ওয়াল স্ট্রিট জার্নালকে বলেছেন, “এটি এআই হ্যাকিংয়ের যুগে কর্পোরেট গোপনীয়তা রক্ষার জটিলতাকেই তুলে ধরে।” অবার্ন ইউনিভার্সিটির ‘ম্যাকক্রারি ইনস্টিটিউট ফর সাইবার অ্যান্ড ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার সিকিউরিটি’র পরিচালক ফ্র্যাঙ্ক সিলুফো বলেছেন, “এটিকে একটি সতর্কবার্তা হিসেবে বিবেচনা করা উচিত।”

We will send you a One Time Password on this mobile number or email id
Or
By proceeding you agree with our Terms of service & Privacy Policy

 Continue with Apple
 Sign in with Facebook

